
 Martin Young著元ライターFelix Ng監修編集者
レジャーとトレザー利用者に偽手紙を郵送 シードフレーズ狙うフィッシング攻撃
最新ニュース公開日2026年2月17日
仮想通貨ハードウェアウォレットのレジャーおよびトレザーの利用者が、シードリカバリーフレーズを盗み取ることを目的とした物理的な郵送詐欺の被害を報告している。
仮想通貨ハードウェアウォレットのレジャーおよびトレザーの利用者が、シードリカバリーフレーズを盗み取ることを目的とした物理的な郵送詐欺の被害を報告している。
サイバーセキュリティ専門家のドミトリー・スミリャネッツ氏は2月13日、トレザーを装った偽の手紙を受け取ったと報告した。手紙では、2月15日までに「認証チェック」を実施しなければデバイスの利用が制限されると警告している。
スミリャネッツ氏によれば、この詐欺はホログラムやQRコードを用い、利用者を偽サイトへ誘導する仕組みとなっている。手紙には「レジャーCEO」としてマテイ・ザーク氏の署名が記載されているが、実際のマテイ・ザーク氏はトレザーのCEOである。
昨年10月には、レジャー利用者も同様の手紙を受け取ったと報告しており、「トランザクションチェック」と称する必須手続きを完了するよう求められていた。
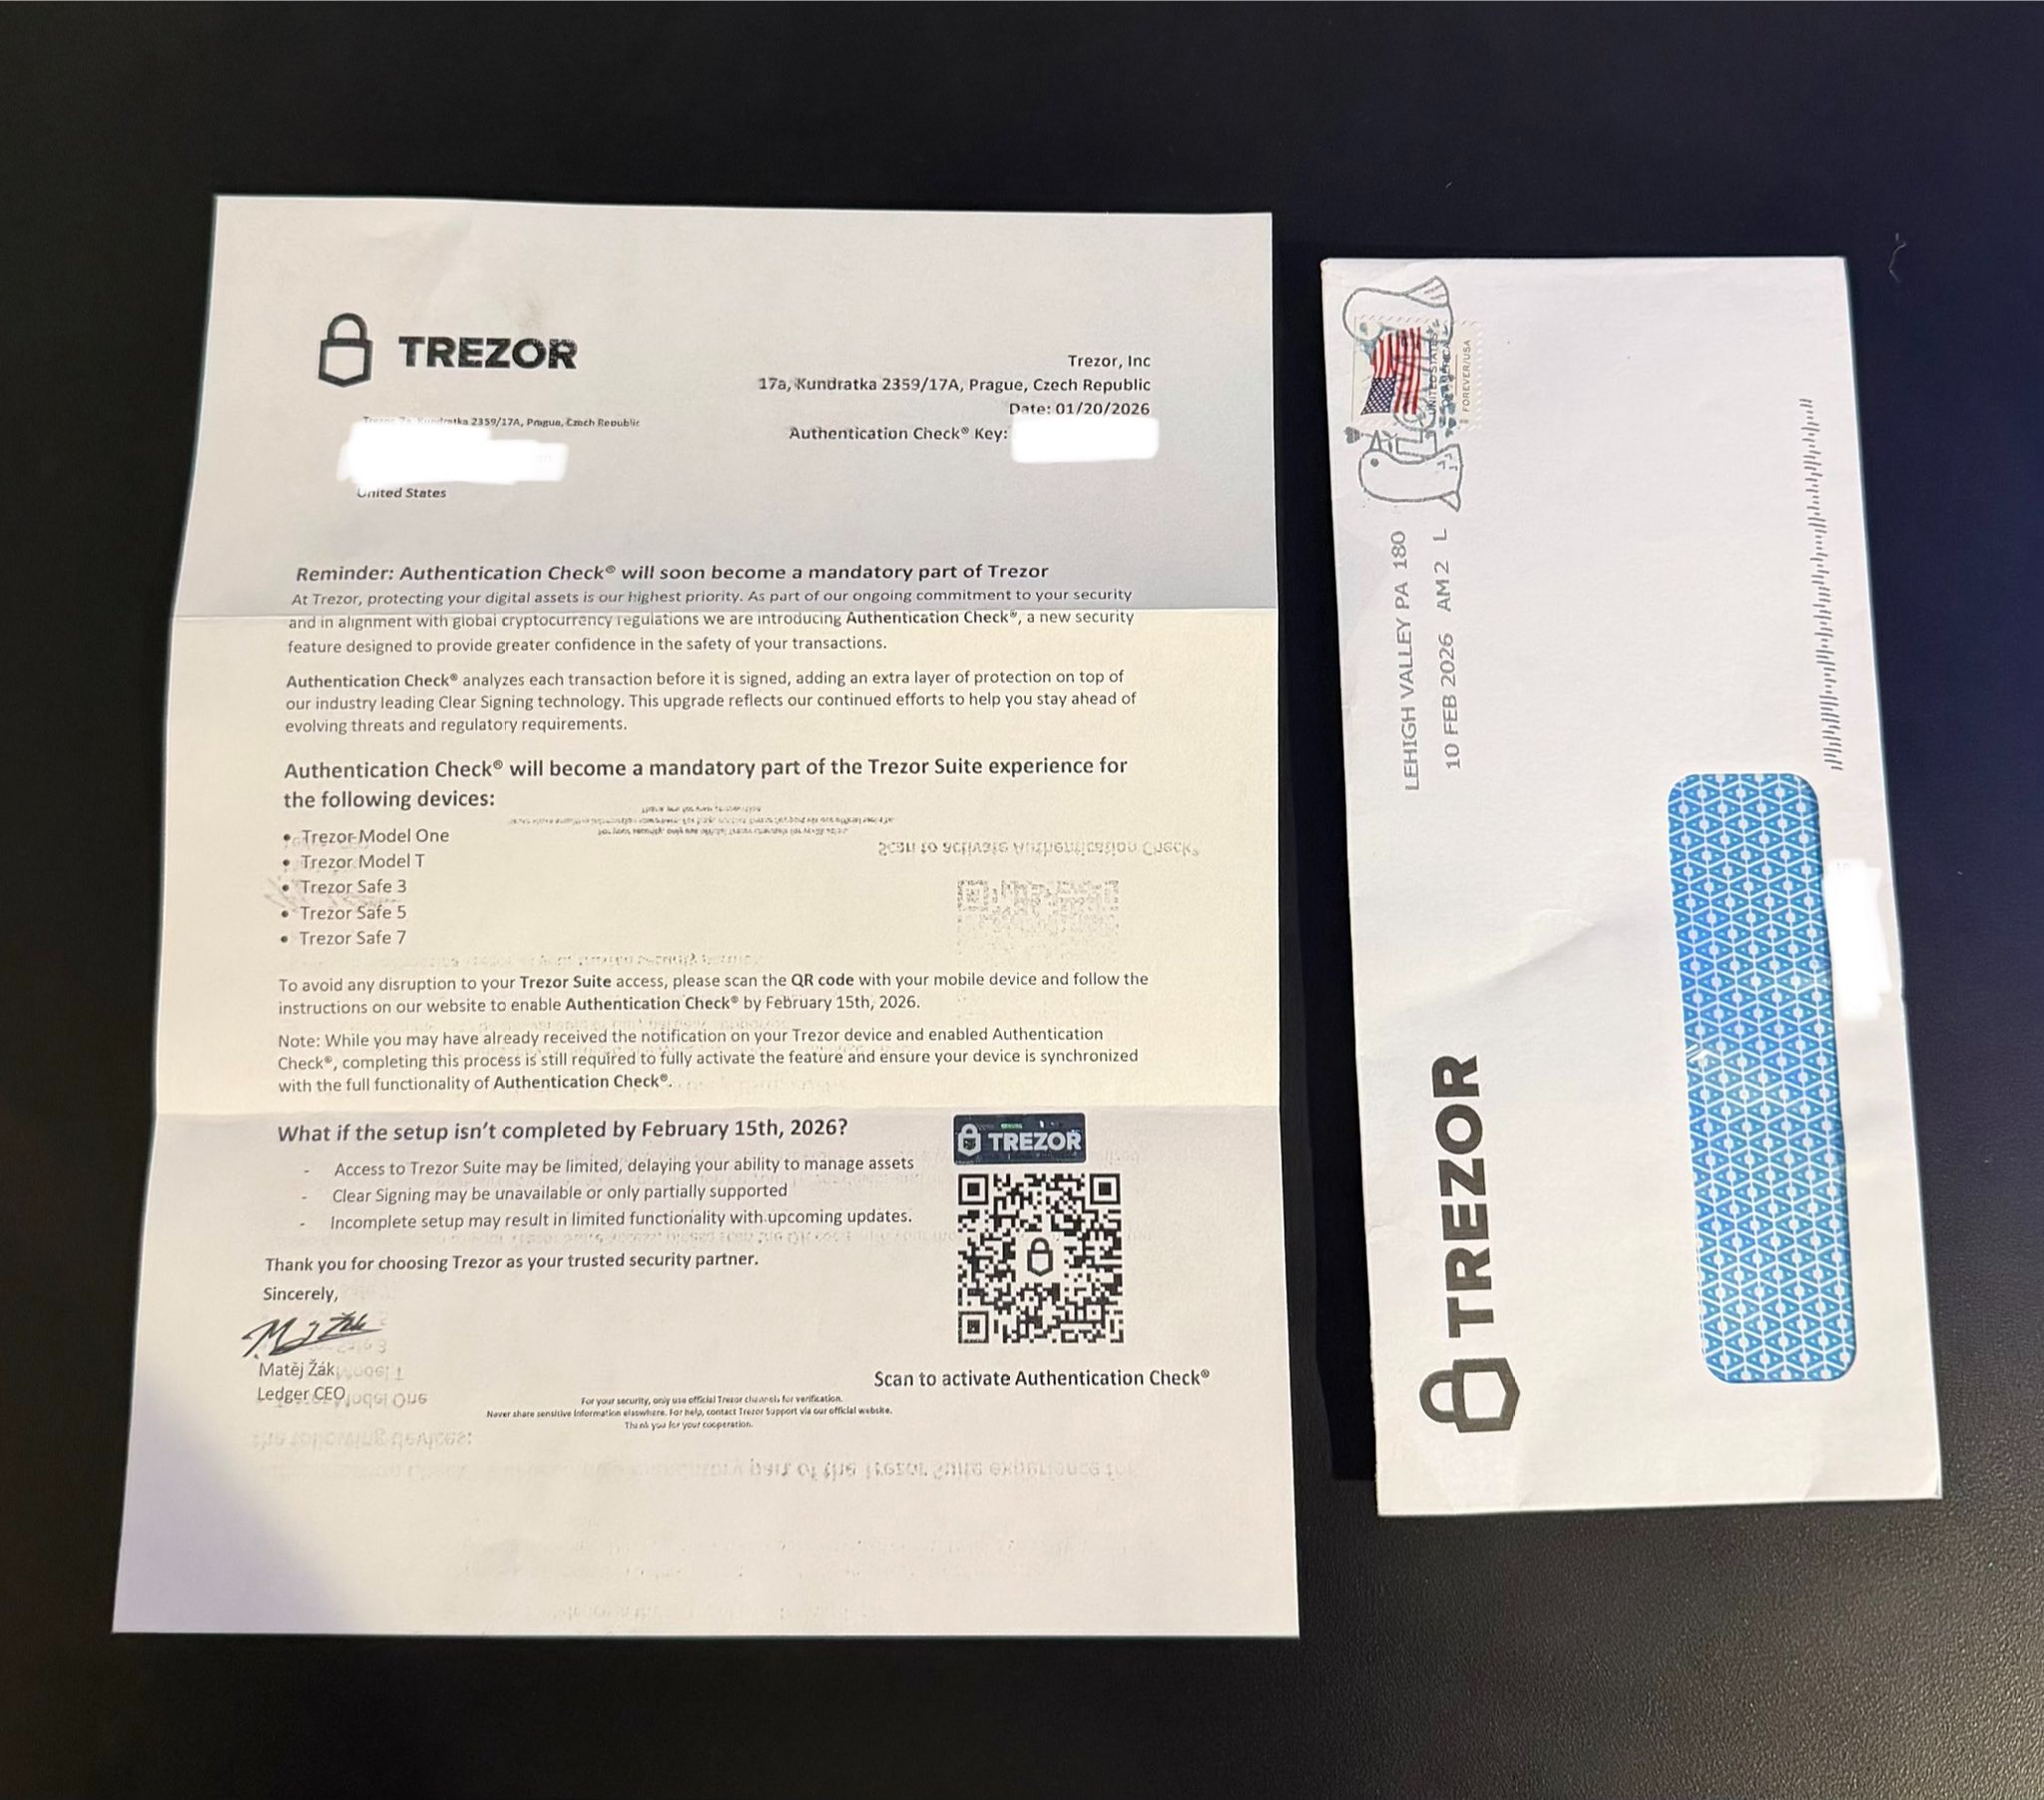
トレザーの顧客に送られた偽物の手紙 Source: Dmitry Smilyanets
「必須チェック」名目のQRコードで不正サイトへ誘導
問題のQRコードは、レジャーやトレザーのセットアップページを模倣した悪質なウェブサイトへ誘導する。そこでウォレットのリカバリーフレーズを入力させる仕組みとなっている。
一度入力されると、そのリカバリーフレーズはバックエンドAPIを通じて攻撃者に送信される。攻撃者は被害者のウォレットを自身のデバイスにインポートし、資金を盗み取ることが可能になる。
正規のハードウェアウォレット企業が、ウェブサイトやメール、郵送などいかなる手段でもリカバリーフレーズの共有を求めることはない。
弱気市場でも仮想通貨詐欺は減少せず
仮想通貨市場が低迷すれば詐欺も減少するのではないかとの問いに対し、サイバーセキュリティ企業サイバーズのデディ・ラヴィッド氏は、歴史的に見て仮想通貨詐欺は弱気市場でも減少せず、「進化・適応するだけだ」と述べた。
「投機が落ち着けば機会的なハッキングは減る可能性があるが、ソーシャルエンジニアリングやなりすまし詐欺は増加する傾向にある」と説明する。
「相場下落局面では利用者は不安になりやすく、恐怖をあおる偽のコンプライアンス通知やウォレット警告などに反応しやすくなる」と付け加えた。
過去にも相次いだ郵送型詐欺
レジャーおよびその外部パートナーは過去数年にわたり複数回の大規模なデータ侵害を経験している。顧客の物理住所を含む個人情報が流出し、物理的な脅迫事件に発展したケースもあった。
一方、トレザーも2024年1月に約6万6000人の顧客連絡先情報が流出するセキュリティ侵害を公表している。
2021年には、2020年のレジャーデータ流出被害者に対し、偽のLedger Nanoハードウェアウォレットが郵送される事件が発生した。
2025年4月にはQRコードをスキャンさせる郵送型フィッシングが確認され、5月には偽のLedger Liveアプリを使ってシードフレーズを盗み、仮想通貨を抜き取る攻撃も発覚している。
レジャーは10月、自社ウェブサイト上でこの郵送型フィッシング詐欺について利用者に警告を発している。
Cointelegraphは、独立性と透明性のあるジャーナリズムに取り組んでいます。本ニュース記事はCointelegraphの編集方針に従って制作されており、正確かつ迅速な情報提供を目的としています。読者は情報を独自に確認することが推奨されます。編集方針はこちらをご覧ください https://cointelegraph.jp/editorial-policy