中国犯罪組織、北朝鮮ラザルスの暗号資産10億ドル超を資金洗浄か
最新ニュース公開日2026年10月6日
中国の組織犯罪ネットワークが、北朝鮮のハッカー集団ラザルス・グループのために、複数の暗号資産ハッキングで盗まれた10億ドル(約1580億円)超を資金洗浄していたと、ブロックチェーン調査会社のザックXBTが指摘した。
中国の組織犯罪ネットワークが、北朝鮮のハッカー集団ラザルス・グループのために、複数の暗号資産ハッキングで盗まれた10億ドル(約1580億円)超を資金洗浄していたという。
ブロックチェーン調査を手がけるザックXBTが明らかにした。
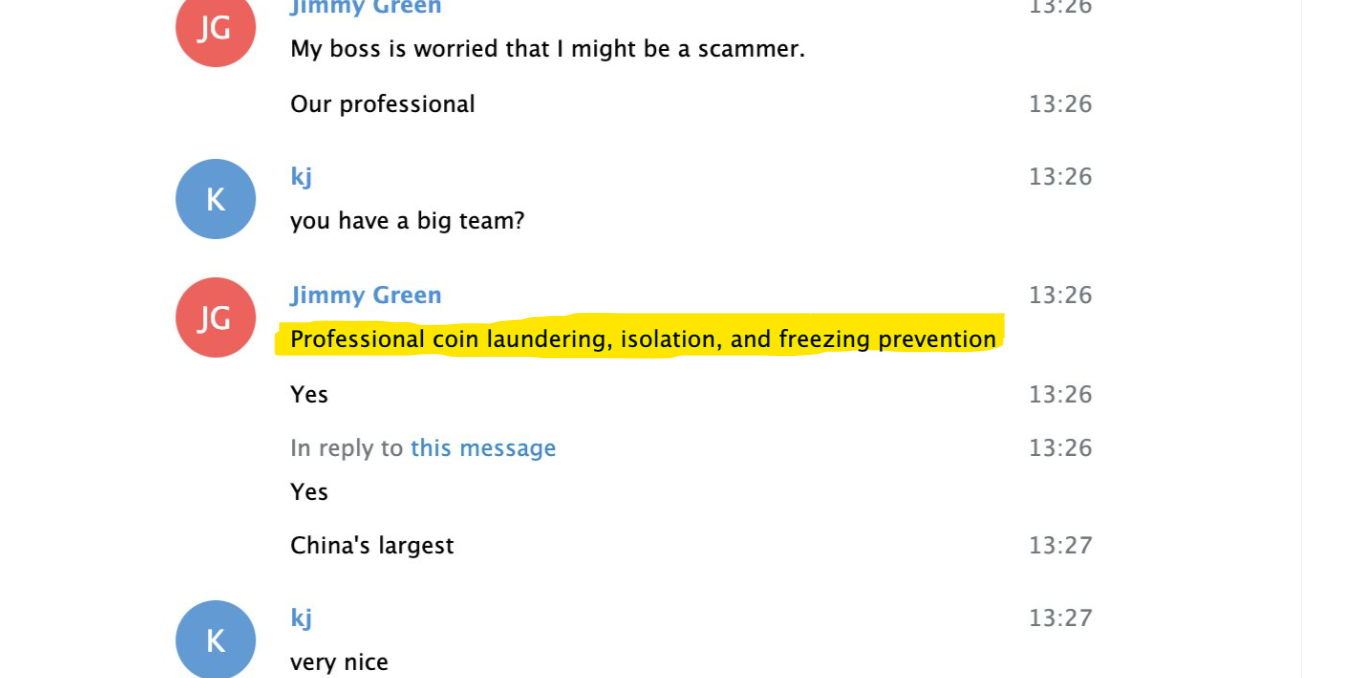
匿名で活動するザックXBTは10月5日のXへの投稿で、2025年2月、暗号資産取引所ビットゲットのハッキング事件からわずか数日後に、資金洗浄ネットワークへ潜入するため、実際に報酬を支払う顧客を装ったと説明した。
ザックXBTはステーブルコイン34万9700ドル(約5530万円)を資金として用意し、ネットワークの運営者の1人「ジミー・グリーン」との信頼関係を築くため、取引ごとに5%の損失を受け入れたという。
同氏によると、資金洗浄ネットワークは香港と中国本土にまたがって活動していた。
資金洗浄業者から提供された情報をもとに、ザックXBTは暗号資産取引所バイビットに関連する1200万ドル(約19億円)超の資金群を特定した。その後、テザーは関連するUSDt(USDT)44万2000ドル(約6980万円)を凍結したという。
今回の調査は、北朝鮮による暗号資産窃取をめぐり、その資金を取り扱っているとされる仲介業者の実態を知る貴重な手がかりとなる。
ブロックチェーン分析会社チェイナリシスによると、北朝鮮と関連するハッカーは2025年までに、少なくとも67億5000万ドル(約1兆670億円)のデジタル資産を盗んでいるとされている。
北朝鮮は盗んだ暗号資産をどう動かすのか
北朝鮮のハッカーは、複数の段階を経て資金を洗浄する手法を使うことで知られている。
その一つが、分散型取引所(DEX)やブリッジなどのサービスを利用して、異なるブロックチェーン間で資金を移動させたり、トークンを交換したりする「チェーンホッピング」だ。資金の流れを追跡しにくくする狙いがある。
この過程で、中国の仲介業者が重要な役割を担っているとされる。
2020年には米検察当局が、中国人2人を、2018年に北朝鮮のハッカーが暗号資産取引所から盗んだ1億ドル(約158億円)超の資金を資金洗浄したとして起訴した。
Source: ZachXBT
2023年には、米財務省外国資産管理局(OFAC)が、香港と中国の暗号資産トレーダー2人に制裁を科した。
2人は、北朝鮮(DPRK)が盗んだ暗号資産を換金し、金融規制を回避することを支援したとされた。
中国の関係者、ビットゲットから盗まれた資金の洗浄にも関与か
ザックXBTは、中国の関係者が9月に発生した3億8750万ドル(約612億円)規模のビットゲットへの攻撃で盗まれた資金の資金洗浄にも関与したと指摘している。
ザックXBTは9月28日のXへの投稿で、北朝鮮のハッカーに代わって資金を洗浄していたとされる中国の関係者が、自分たちが利用していたサービスの公開Discordサーバーやテレグラムのチャンネルで、支援を公然と求めていたと述べた。
また、ネットワークの運営者の1人は、4月に発生した2億9200万ドル(約461億円)規模のKelp DAOへの攻撃で盗まれた資金の洗浄にも関与していたという。
Cointelegraphは、独立性と透明性のあるジャーナリズムに取り組んでいます。本ニュース記事はCointelegraphの編集方針に従って制作されており、正確かつ迅速な情報提供を目的としています。読者は情報を独自に確認することが推奨されます。編集方針はこちらをご覧ください https://cointelegraph.jp/editorial-policy
この話題についてもっと