 Zoltan Vardai著ライターRobert Lakin監修編集者
EU、暗号資産ウォレットに24時間以内の脆弱性報告を義務化
最新ニュース公開日2026年9月15日
EUがサイバーレジリエンス法(CRA)の報告義務を開始し、暗号資産のハードウェア・ソフトウェアウォレット事業者にも、悪用が確認された脆弱性や深刻なセキュリティー上の問題を認識してから24時間以内に報告するよう求める。違反企業には最大1500万ユーロ(約26億7000万円)の罰金が科される可能性がある。
EUが、暗号資産ウォレットを含むデジタル製品のセキュリティー規制を強化した。
欧州委員会は9月11日、サイバーレジリエンス法(CRA)に基づく脆弱性や重大なインシデントの報告義務が適用開始となったと発表した。
対象となるのは、EU域内で提供される「デジタル要素を備えた製品」。暗号資産のハードウェアウォレットやソフトウェアウォレットも、この枠組みに含まれる。
事業者は、悪用が確認された脆弱性や製品のセキュリティーに影響を及ぼす重大なインシデントを把握した場合、まず24時間以内に早期警告を提出しなければならない。その後、72時間以内に詳細な通知を行う。
さらに、悪用された脆弱性については、修正または影響を軽減する措置が利用可能になってから14日以内に最終報告を提出する必要がある。重大なインシデントの場合は、1カ月以内に最終報告を行う。
違反企業には最大26億円の罰金も
今回の報告義務を定めたCRAは、EUがデジタル製品のサイバーセキュリティーを強化するために導入した法律だ。
欧州委員会によれば、報告はEUサイバーセキュリティー機関(ENISA)が設置・管理する「CRAシングル・レポーティング・プラットフォーム」を通じて行う。各国の市場監視当局が規則の執行を担う。
違反した場合の罰則も軽くない。
CRAの最終文書の罰則規定によれば、セキュリティー要件に関する規定に違反した企業には、最大1500万ユーロ(約26億7000万円)、または世界全体の年間売上高の2.5%のいずれか高い方を上限とする行政罰が科される可能性がある。
また、誤った情報や不完全な情報、誤解を招く情報を提出した場合には、最大500万ユーロ(約8億9000万円)の行政罰の対象となる可能性がある。
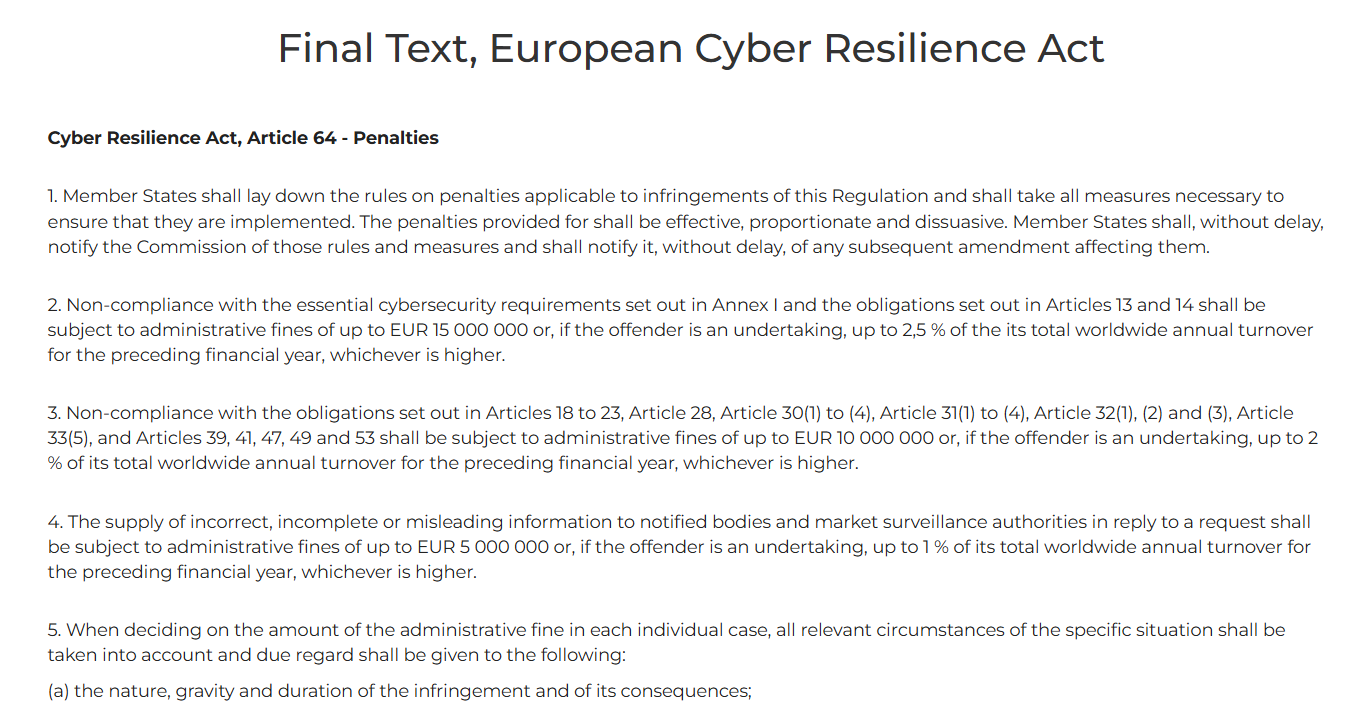
Excerpt from Final Text, European Cyber Resilience Act. Source: European-Cyber-Resilience-Act.com
ただし、CRAの主要な義務の多くは2027年12月11日から適用される予定で、今回先行して始まったのは脆弱性や重大なインシデントの報告義務だ。
ウォレット業界で相次いだ情報流出
今回の規制が始まったのは、暗号資産ウォレットをめぐる情報セキュリティー問題が相次いでいるさなかだ。
9月4日、ハードウェアウォレット大手トレザーは、配送業者シップモンクで発生した情報流出をめぐり、米国の追加6万7000人の顧客がフィッシング攻撃などのリスクにさらされていると公表した。
当初、影響を受けたと推定されていたのは1万4000人だった。
さらに9月9日には、トレザーとビットボックスが、第三者のメールサービスが侵害されたとみられる事案を受け、緊急のセキュリティー通知を装ったフィッシングメールについてユーザーに警告した。
こうした情報流出は、実際の暗号資産そのものが盗まれていなくても、ユーザーを狙ったなりすましやソーシャルエンジニアリングにつながる恐れがある。
レジャーのアプリにも脆弱性
6月には、レイヤー1ブロックチェーンのジリカが、レジャー向けに提供していたジリカ・レジャーアプリの脆弱性について警告した。
この脆弱性を悪用すれば、攻撃者が公開されているオンチェーンデータを利用して、ユーザーの秘密鍵を復元できる可能性があるとされた。
つまり、ウォレット本体だけでなく、その周辺で使われるソフトウェアや外部サービスまで含めて、セキュリティー対策が問われる状況になっている。
CRAによって、暗号資産ウォレットの脆弱性は「見つかったら修正する」というだけでは済まなくなった。
EU市場で製品を提供する事業者には、問題を把握してから24時間という短い時間で当局への報告が求められる。
暗号資産業界にとっても、セキュリティー対応のスピードそのものが、これまで以上に問われることになりそうだ。
Cointelegraphは、独立性と透明性のあるジャーナリズムに取り組んでいます。本ニュース記事はCointelegraphの編集方針に従って制作されており、正確かつ迅速な情報提供を目的としています。読者は情報を独自に確認することが推奨されます。編集方針はこちらをご覧ください https://cointelegraph.jp/editorial-policy
この話題についてもっと