 Martin Young著元ライターAna Paula Pereira監修元編集者
北朝鮮のハッカー集団ラザルス、ミキサーを利用して仮想通貨を移動
最新ニュース公開日2025年3月13日
北朝鮮に関連するハッカー集団ラザルスが、大規模なハッキングの後、仮想通貨をミキシングサービス経由で移動させている。
北朝鮮に関連するハッカー集団ラザルスが、大規模なハッキングの後、仮想通貨をミキシングサービス経由で移動させている。
3月13日、ブロックチェーンセキュリティ企業サーティックは、約75万ドル相当の400ETH(イーサリアム)がトルネードキャッシュのミキシングサービスに送金されたことをXで報告した。
「この資金の出所は、ラザルス・グループがビットコインネットワーク上で行った活動に関連している」と指摘している。
ラザルスは、2月21日に発生したバイビットのハッキング事件に関与しており、この事件では14億ドル相当の仮想通貨が盗まれた。
また、1月に発生した2900万ドル相当のフェメックスのハッキングにも関与しており、資金洗浄を続けている。
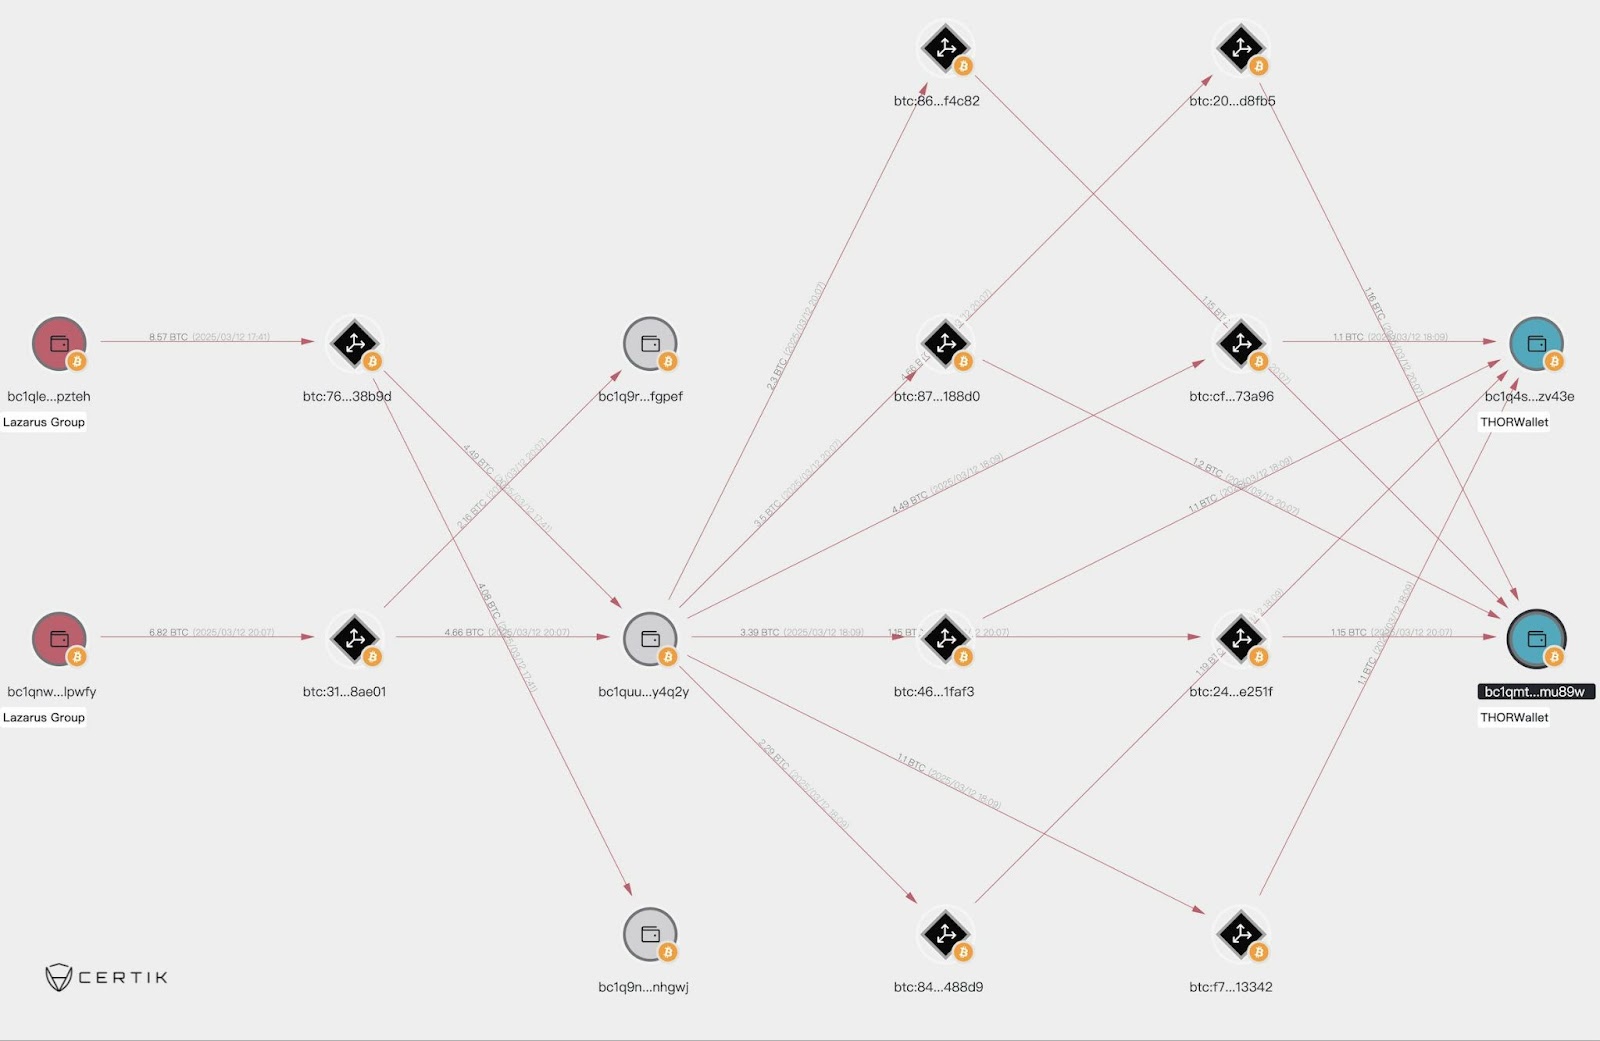
ラザルス関連の仮想通貨の動き Source: サーティック
さらに、2022年に発生した6億ドル規模のローニン・ネットワークのハッキングなど、過去の大規模な仮想通貨ハッキング事件にもラザルスが関与しているとされる。
ブロックチェーン分析企業チェイナリシスのデータによると、2024年に北朝鮮のハッカーは47件のハッキング事件を通じて13億ドル以上の仮想通貨を盗み、2023年の被害額を倍以上にのぼる。
ラザルスの新たなマルウェアが発見される
サイバーセキュリティ企業Socketの研究者によると、ラザルス・グループは開発者環境に侵入し、認証情報の窃取、仮想通貨データの抽出、バックドアの設置を目的とした6種類の新たな悪意あるパッケージを展開している。
攻撃対象は、JavaScriptのパッケージ管理システム「Node Package Manager(NPM)」で、広く使用されるライブラリを装うことで開発者を欺く手法(タイポスクワッティング)を用いている。
研究者によると、マルウェア「BeaverTail」は、正規のライブラリと酷似した名前を使用し、開発者を騙してインストールさせる手口を取っている。
また、このマルウェアは仮想通貨ウォレットも標的にしており、特にソラナウォレットとエクソダスウォレットをターゲットにしている。
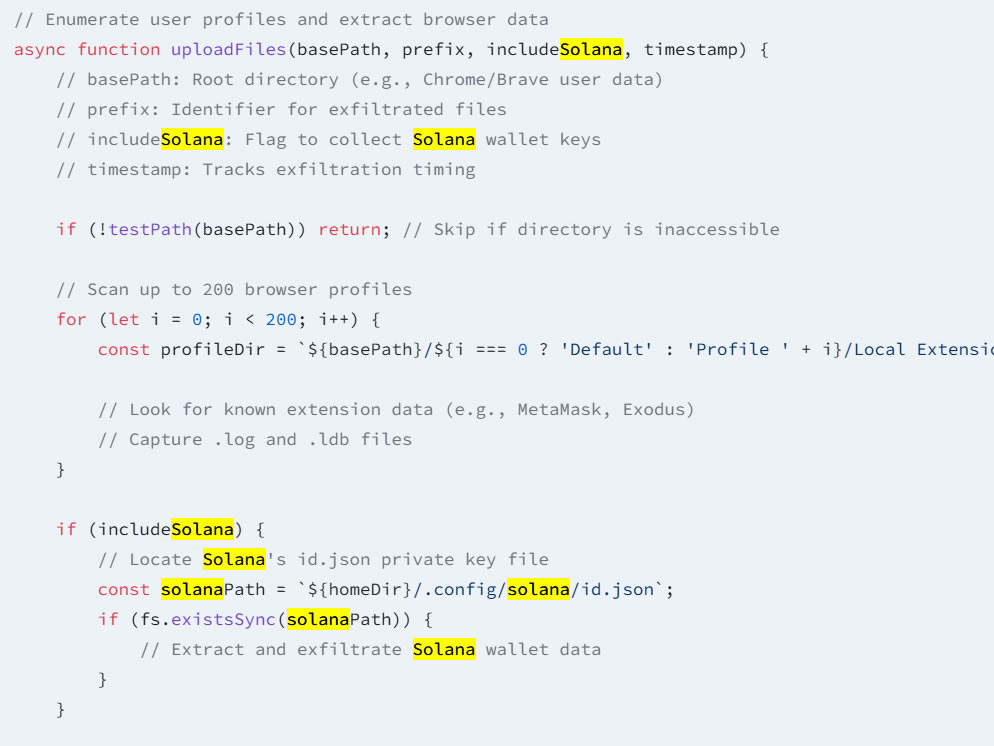
Code snippet showing Solana wallet attacks. Source: Socket
攻撃は、Google Chrome、Brave、Firefoxのブラウザ内のファイルやmacOSのキーチェーンデータを標的としており、悪意あるパッケージを知らずにインストールしてしまった開発者を狙う手法を取っている。
研究者は、「この攻撃がラザルス・グループによるものであると断定するのは困難だが、NPMへの攻撃で見られる戦術、技術、手法はラザルスの過去の作戦と非常に類似している」と述べている。
Cointelegraphは、独立性と透明性のあるジャーナリズムに取り組んでいます。本ニュース記事はCointelegraphの編集方針に従って制作されており、正確かつ迅速な情報提供を目的としています。読者は情報を独自に確認することが推奨されます。編集方針はこちらをご覧ください https://cointelegraph.jp/editorial-policy
この話題についてもっと